Η Ευρωπαϊκή Επιτροπή επιβεβαίωσε την εκδήλωση κυβερνοεπίθεσης στα συστήματά της, η οποία, σύμφωνα με τις πρώτες ενδείξεις, πραγματοποιήθηκε με τη χρήση εργαλείων τεχνητής νοημοσύνης. Το περιστατικό έχει εγείρει σοβαρά ερωτήματα σχετικά με την ασφάλεια των ψηφιακών υποδομών του ευρωπαϊκού οργάνου, καθώς υπάρχει ανησυχία για την έκθεση ευαίσθητων προσωπικών δεδομένων που βρίσκονται αποθηκευμένα στους διακομιστές της Επιτροπής.
Οι δηλώσεις του εκπροσώπου της Κομισιόν
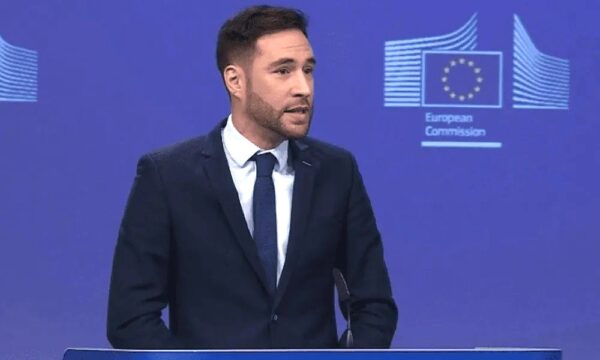
Ο Τόμας Ρενιέ, εκπρόσωπος της Ευρωπαϊκής Επιτροπής για θέματα τεχνολογίας, προέβη σε επίσημη τοποθέτηση σχετικά με το ζήτημα, επιβεβαιώνοντας το συμβάν. Παρά την παραδοχή της επίθεσης, ο κ. Ρενιέ απέφυγε να δώσει συγκεκριμένες διευκρινίσεις σχετικά με την έκταση της παραβίασης ή το ακριβές μέγεθος της ζημιάς που έχει προκληθεί στα πληροφοριακά συστήματα. Η στάση αυτή της Επιτροπής αφήνει ανοιχτά πολλά ερωτήματα για το βάθος της διείσδυσης των δραστών και τον όγκο των δεδομένων που ενδέχεται να έχουν υποκλαπεί.
Η χρήση εργαλείων τεχνητής νοημοσύνης από τους επιτιθέμενους αποτελεί μια νέα παράμετρο που περιπλέκει την κατάσταση, καθώς καθιστά τις κυβερνοεπιθέσεις πιο εξελιγμένες και δύσκολα ανιχνεύσιμες από τα παραδοσιακά συστήματα ασφαλείας. Η Ευρωπαϊκή Επιτροπή καλείται πλέον να διαχειριστεί τις επιπτώσεις αυτής της τεχνολογικής απειλής, εν μέσω κριτικής για την ικανότητα θωράκισης των ευαίσθητων πληροφοριών που διαχειρίζεται.
Το περιεχόμενο της αποκάλυψης
Σύμφωνα με αναφορές που έχουν έρθει στο φως της δημοσιότητας μέσω του Politico, η επίθεση φέρεται να έχει θέσει σε κίνδυνο την ασφάλεια προσωπικών δεδομένων. Παρά τις πιέσεις για παροχή αναλυτικότερων στοιχείων, η Επιτροπή τηρεί στάση αναμονής, αποφεύγοντας να αποκαλύψει αν τα δεδομένα που εκτέθηκαν αφορούν προσωπικό της Επιτροπής, εξωτερικούς συνεργάτες ή ευαίσθητες πληροφορίες που σχετίζονται με τη λειτουργία των ευρωπαϊκών θεσμών.
Η έλλειψη λεπτομερειών από την πλευρά των αρμόδιων υπηρεσιών της Κομισιόν εντείνει την αβεβαιότητα. Οι τεχνικές ομάδες ασφαλείας της Επιτροπής βρίσκονται σε διαδικασία αξιολόγησης της κατάστασης, επιχειρώντας να περιορίσουν τις συνέπειες της επίθεσης και να θωρακίσουν τα συστήματα από παρόμοιες ενέργειες στο μέλλον. Η υπόθεση αυτή αναδεικνύει τις προκλήσεις που αντιμετωπίζουν οι οργανισμοί της Ευρωπαϊκής Ένωσης απέναντι σε μια νέα γενιά κυβερνοεπιθέσεων, οι οποίες αξιοποιούν τις δυνατότητες της τεχνητής νοημοσύνης για να παρακάμπτουν τα καθιερωμένα πρωτόκολλα προστασίας.
Μέχρι στιγμής, δεν έχουν γίνει γνωστές περισσότερες πληροφορίες για την ταυτότητα των δραστών ή το κίνητρο πίσω από την επίθεση. Η Ευρωπαϊκή Επιτροπή περιορίζεται στην επιβεβαίωση του γεγονότος, ενώ οι προσπάθειες για την αποκατάσταση της ασφάλειας των δεδομένων και την ανάλυση της διαρροής συνεχίζονται εντός των υπηρεσιών πληροφορικής του οργανισμού.